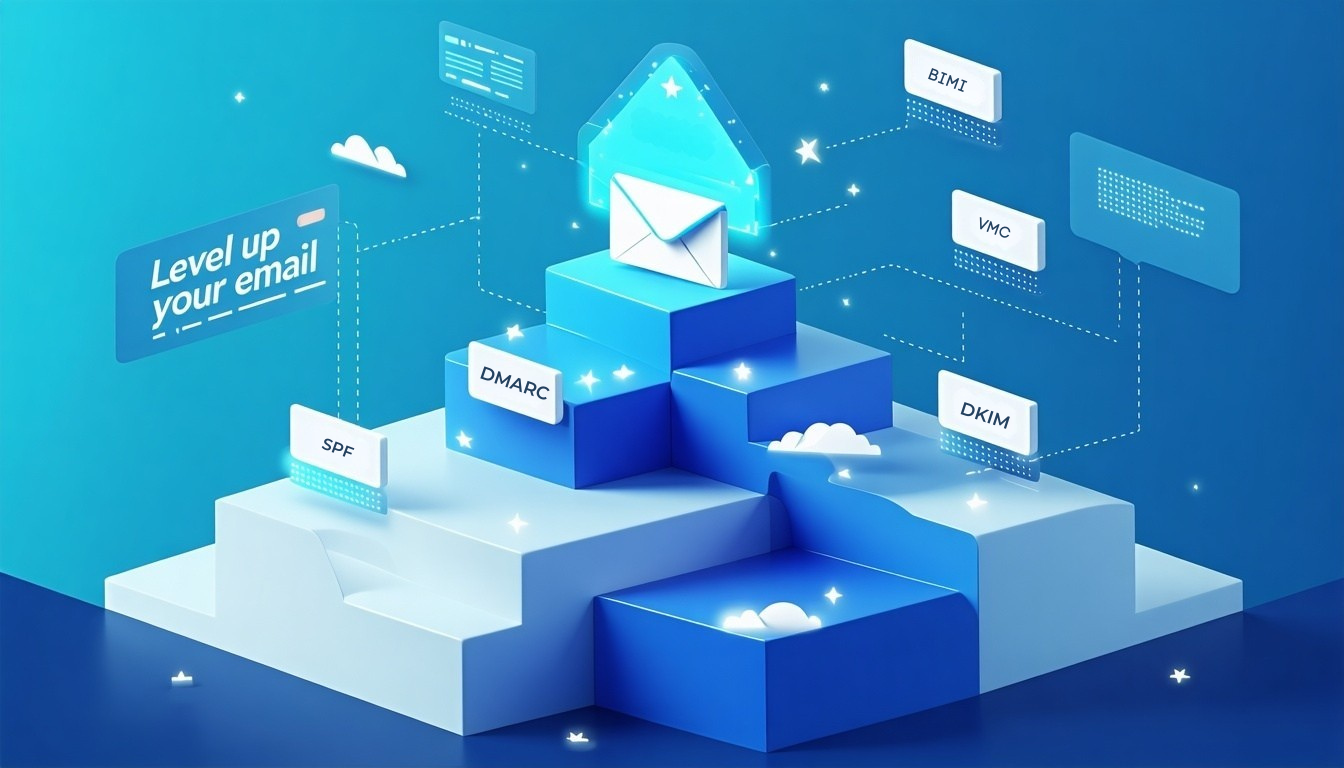
Технічний зв’язок між SPF, DKIM, DMARC та BIMI пояснюється просто
SPF, DKIM та DMARC - тріо захисту електронної пошти
- SPF (Sender Policy Framework): Цей протокол перевіряє, чи має поштовий сервер-відправник право надсилати електронні листи для вашого домену. Він використовує записи DNS, щоб визначити, яким серверам дозволено надсилати листи від вашого імені, допомагаючи блокувати фальшивих відправників.
- DKIM (DomainKeys Identified Mail): DKIM додає цифровий підпис до кожного вихідного електронного листа. Це дозволяє серверу одержувача перевірити, що лист не був підроблений і що він дійсно походить з вашого домену.
- DMARC (Domain-based Message Authentication, Reporting & Conformance - автентифікація, звітування та відповідність повідомлень на основі домену): DMARC пов’язує SPF і DKIM разом, гарантуючи, що домени, які вони перевіряють, відповідають видимій адресі «Від». Він також дозволяє встановлювати політики щодо дій з електронними листами, які не пройшли автентифікацію, - поміщати їх у карантин або відхиляти - і надає звіти про результати автентифікації.
Як BIMI спирається на ці протоколи
- BIMI (Brand Indicators for Message Identification): BIMI - це «бонус», який з’являється після того, як ви правильно налаштували SPF, DKIM і DMARC. Після того, як ваш домен пройде ці перевірки, BIMI дозволить вам відображати підтверджений логотип вашого бренду поруч з листами у підтримуваних вхідних скриньках.
- Технічна вимога: BIMI працює, тільки якщо у вашій політиці DMARC встановлено значення p=quarantine або p=reject, а не p=none. Це гарантує, що лише автентифіковані, перевірені листи можуть відображати ваш логотип, захищаючи ваш бренд від підробок.
- Як це працює: Ви публікуєте запис BIMI у своєму DNS, який вказує на файл вашого логотипу (а іноді й на сертифікат VMC - Verified Mark Certificate, сертифікат перевіреного знака). Коли лист проходить SPF, DKIM і DMARC, поштовий сервер одержувача перевіряє наявність BIMI-запису і, якщо він є, відображає ваш логотип у вхідних повідомленнях.
Чому такий багаторівневий підхід важливий
- Безпека: SPF, DKIM і DMARC працюють разом, щоб блокувати фішинг, підміну та несанкціоноване використання вашого домену.
- Довіра: BIMI заохочує надійну автентифікацію, роблячи ваш бренд миттєво впізнаваним у вхідних повідомленнях, підвищуючи довіру та залученість одержувачів.
- Помітність: Тільки домени з надійною автентифікацією та підтримкою DMARC можуть використовувати BIMI, що гарантує, що тільки легітимні бренди отримають вигоду від покращеного брендування у вхідних повідомленнях.
Простими словами
Уявіть собі SPF, DKIM і DMARC як перевірку безпеки на вході. Тільки після того, як ви пройдете всі три перевірки, ви можете гордо вивісити логотип вашого бренду (BIMI) у вітрині, щоб усі могли його побачити.
Кроки, щоб увімкнути BIMI для вашого домену
1. Налаштуйте та протестуйте записи SPF та DKIM у вашому DNS.
2. Застосуйте DMARC з політикою p=quarantine або p=reject.
3. Створіть запис BIMI DNS, що вказує на ваш перевірений логотип (і VMC, якщо потрібно).
4. Відстежуйте результати автентифікації та відображення логотипу в поштових скриньках одержувачів.
Готові розблокувати BIMI та збільшити присутність вашого бренду у вхідних?
Ознайомтеся з нашими поширеними запитаннями про те, чому впровадження DMARC є основою успішного розгортання BIMI, щоб дізнатися більше про вимоги до політики.
SPF: авторизує сервери-відправники для вашого домену.
DKIM: підписує електронні листи для підтвердження цілісності та автентичності.
DMARC: узгоджує та забезпечує дотримання SPF/DKIM, блокуючи підробки.
BIMI: відображає ваш логотип лише після проходження всіх перевірок, підвищуючи довіру до бренду та його впізнаваність.